Como governar agentes de IA na empresa
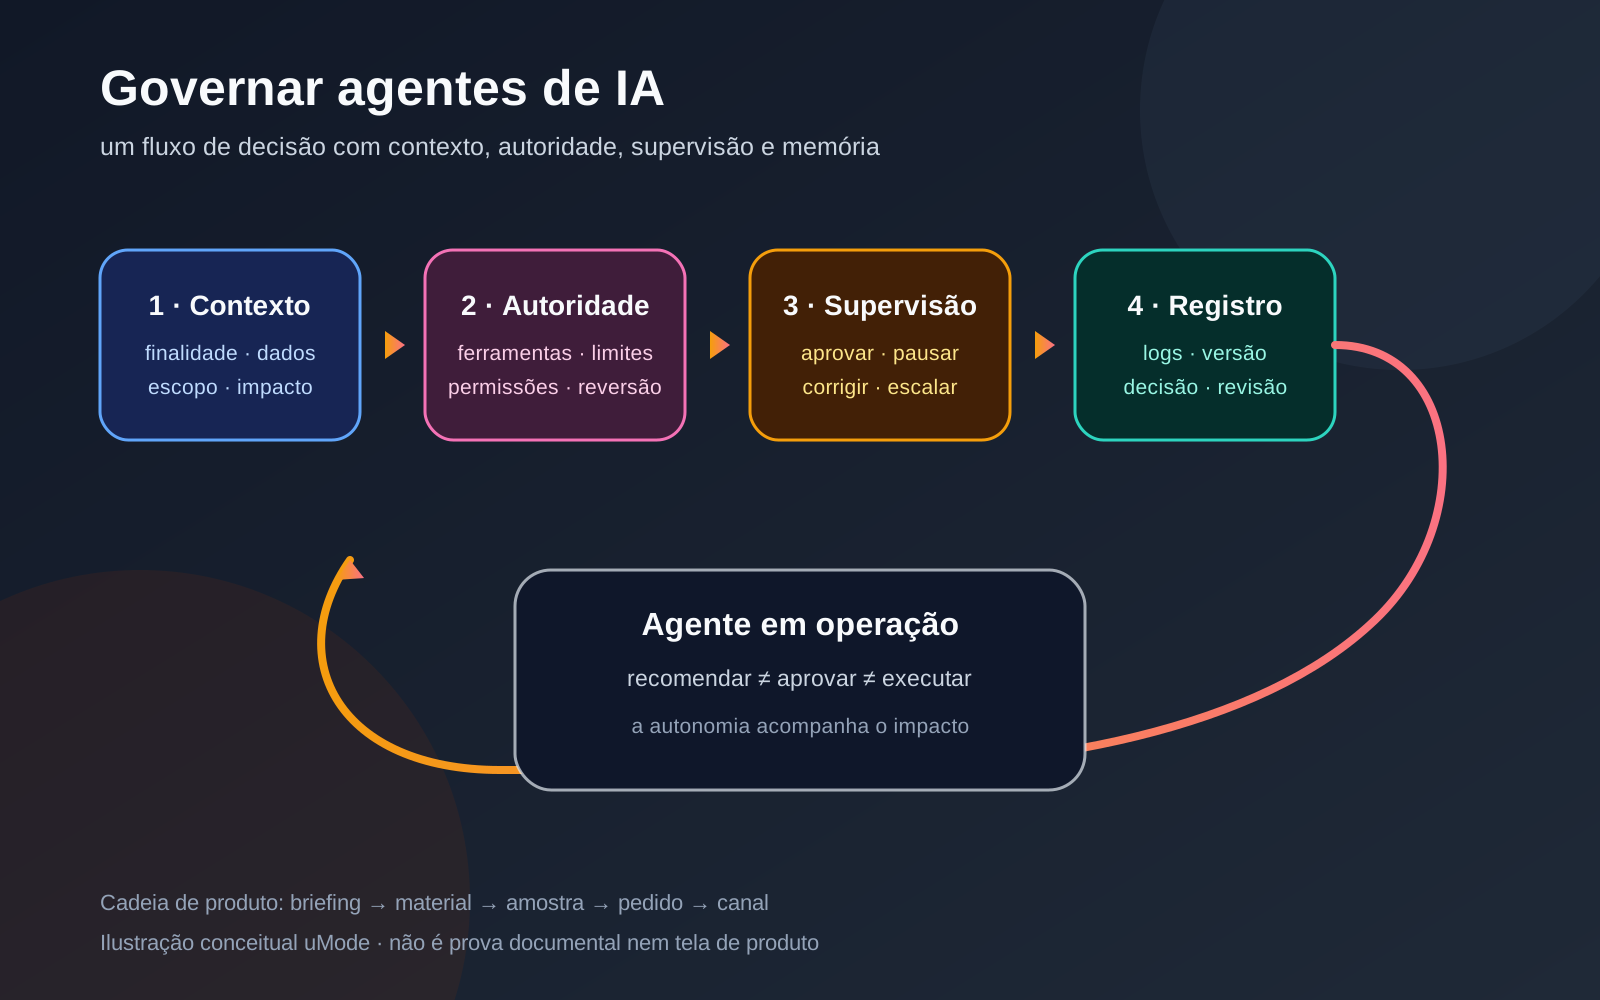
Como governar agentes de IA na empresa. Na empresa, governar agentes de IA é delimitar finalidade, contexto, autoridade, dados, supervisão e registro antes de permitir que um sistema recomende ou execute ações. O processo combina gestão contínua de risco com níveis de autonomia proporcionais ao impacto, sem tratar uma estrutura de referência como autorização automática.
Nesta página
O que é Como governar agentes de IA na empresa?
Governar um agente de IA significa transformar uma capacidade de recomendar ou executar em um processo delimitado: finalidade, contexto, dados, ferramentas, autoridade, supervisão e registro. O AI RMF do NIST é de uso voluntário e foi criado para incorporar considerações de confiabilidade ao desenho, desenvolvimento, uso e avaliação de sistemas de IA. Ele é uma referência de gestão, não uma permissão automática para liberar autonomia.
Na prática, comece pelo inventário do fluxo. Descreva o que o agente pode ler, quais sistemas pode consultar, que saída produz e qual ação está fora do escopo. Em uma operação de moda, isso pode envolver uma ficha técnica, uma aprovação de amostra, uma consulta de material ou uma mensagem de fornecedor. A primeira pergunta não é “qual modelo usar?”, mas “qual decisão o agente pode influenciar e quem continua responsável?”.
Como estruturar risco, autoridade e supervisão?
O núcleo do AI RMF organiza a gestão em governar, mapear, medir e gerenciar, e o NIST orienta que a gestão de riscos seja contínua, oportuna e feita ao longo do ciclo de vida do sistema. Converta essas funções em pontos de controle: uma regra de finalidade e propriedade; um mapa de contexto e impacto; medições de qualidade, segurança e falha; e uma rota de tratamento, pausa ou retirada.
A autonomia deve ser graduada pelo impacto da ação. Um agente que resume comentários pode exigir revisão por amostragem; um agente que altera cadastro, confirma pedido ou envia comunicação externa precisa de autoridade explícita, limites e uma forma de interromper. Essa separação conecta governança de dados a controle de versões: a equipe precisa saber qual dado e qual regra estavam válidos no momento da ação. O histórico também deve registrar recusas, correções e exceções, não apenas os casos bem-sucedidos.
A supervisão humana só é operacional quando define quem revisa, em que situação, com qual informação e com qual poder de bloquear ou reverter. Treinamento pode ajudar, mas não substitui permissões, logs, critérios de aceitação e um responsável identificável. Em mudanças de modelo, fornecedor, ferramenta ou finalidade, trate a alteração como um novo ponto de avaliação, em vez de presumir que o comportamento anterior continuará válido.
O que muda conforme o risco e o contexto regulatório?
A Lei de IA da União Europeia adota regras baseadas em risco para desenvolvedores e implementadores em usos específicos. O próprio Regulamento prevê que sistemas de alto risco permitam o registro automático de eventos por meio de logs durante sua vida útil. Para uma empresa, isso reforça duas decisões de projeto: classificar o uso antes de escolher o grau de autonomia e preservar evidência suficiente para reconstruir o que ocorreu.
A OCDE informa que seus Princípios de IA foram atualizados em maio de 2024 e lista transparência e explicabilidade, robustez, segurança e proteção, e responsabilização entre os princípios baseados em valores. Esses termos funcionam como perguntas de desenho: o usuário entende a função? o sistema tem limites observáveis? há proteção contra uso indevido? quem responde pela saída? A resposta precisa ser específica ao caso, não uma declaração genérica de confiança.
A proposta regulatória britânica apresenta cinco princípios transversais orientados por valores para os reguladores, incluindo segurança, transparência, justiça, responsabilização e contestação ou reparação. Como os regimes têm escopos próprios, use referências regulatórias para orientar a triagem e busque análise jurídica quando o caso envolver pessoas, direitos, dados sensíveis, obrigações externas ou efeitos difíceis de reverter.
Como aplicar na cadeia de produto de moda?
Em um piloto de IA em produção, delimite o objeto que atravessa o fluxo: briefing, material, amostra, pedido ou canal. Conecte o agente à contexto de IA na empresa e à diretriz de IA na empresa sem misturar recomendação com aprovação. Um teste útil repete casos reais, casos-limite e uma tentativa fora do escopo; o resultado deve dizer quando escalar, pausar, corrigir ou retirar o agente.
A governança ganha densidade quando o registro chega ao trabalho cotidiano. A adoção de IA pelo time deve deixar claro quando a saída é sugestão, como registrar uma correção e quem decide a exceção. Para cada ação relevante, conserve versão, fonte, responsável, decisão, data e justificativa. Isso permite comparar intenção e execução sem transformar uma resposta plausível em prova de qualidade.
O ponto de partida pode ser pequeno: um fluxo, uma ferramenta, um proprietário e um conjunto de critérios. Amplie somente quando a empresa conseguir explicar o que o agente fez, por que recebeu aquela autoridade, qual evidência sustenta a decisão e como interromper o processo. Governar agentes é manter essas respostas verificáveis enquanto o contexto muda.
Fatos verificados
- O AI Risk Management Framework (AI RMF) do NIST é destinado ao uso voluntário e busca incorporar considerações de confiabilidade ao desenho, desenvolvimento, uso e avaliação de produtos, serviços e sistemas de IA.
Fonte: nist.gov ↗ - O núcleo do AI RMF é composto pelas funções governar, mapear, medir e gerenciar, que organizam ações para administrar riscos de IA.
Fonte: airc.nist.gov ↗ - O NIST orienta que a gestão de riscos seja contínua, oportuna e realizada ao longo das dimensões do ciclo de vida do sistema de IA.
Fonte: airc.nist.gov ↗ - A Lei de IA da União Europeia estabelece regras baseadas em risco para desenvolvedores e implementadores em relação a usos específicos de IA.
Fonte: digital-strategy.ec.europa.eu ↗ - O Regulamento de IA da União Europeia determina que sistemas de alto risco permitam o registro automático de eventos por meio de logs durante a vida útil do sistema.
Fonte: eur-lex.europa.eu ↗ - Os Princípios de IA da OCDE foram atualizados em maio de 2024 para considerar novos desenvolvimentos tecnológicos e de políticas.
Fonte: oecd.ai ↗ - A OCDE lista transparência e explicabilidade, robustez, segurança e proteção, e responsabilização entre seus princípios baseados em valores para IA confiável.
Fonte: oecd.ai ↗ - A proposta regulatória britânica espera que reguladores implementem cinco princípios transversais orientados por valores, incluindo segurança, transparência, justiça, responsabilização e contestação ou reparação.
Fonte: gov.uk ↗
Verbetes relacionados
Como definir uma diretriz de IA na empresa
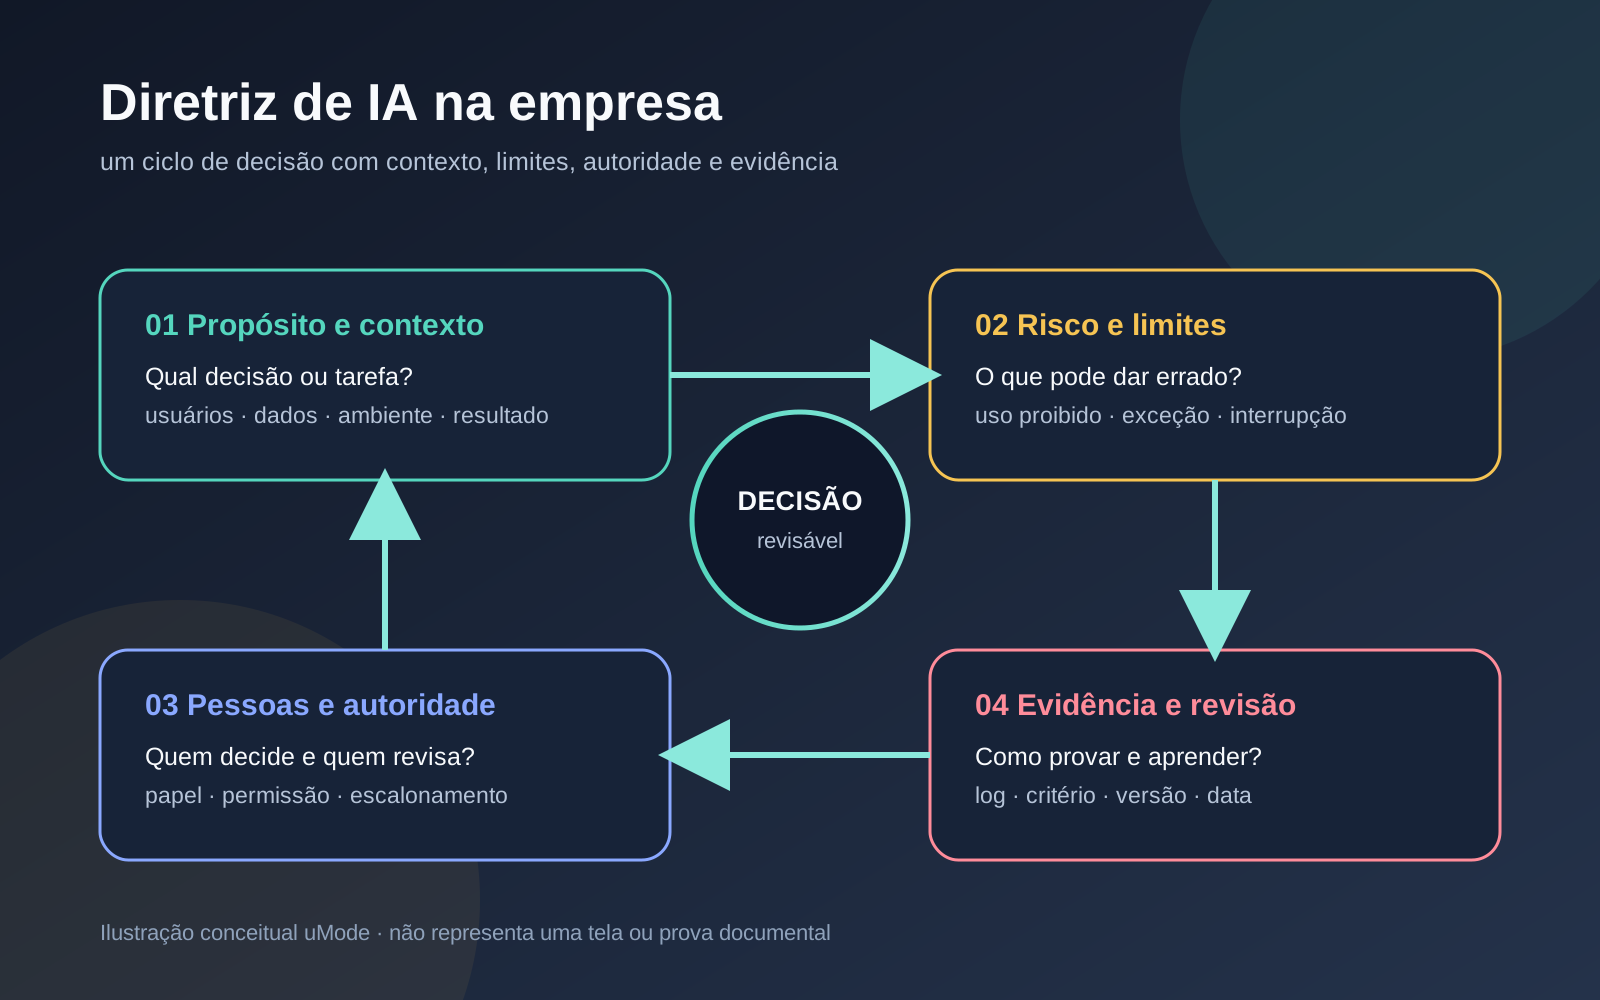
Como definir uma diretriz de IA na empresa. Definir uma diretriz de IA na empresa é transformar uma intenção ampla em regras operacionais para um uso delimitado: propósito, contexto, risco, autoridade, evidência e revisão. Em uma empresa de moda, a diretriz acompanha o fluxo de um objeto — como uma ficha, amostra, material ou pedido — sem confundir recomendação automatizada com decisão autorizada.
Como dar contexto da empresa à IA
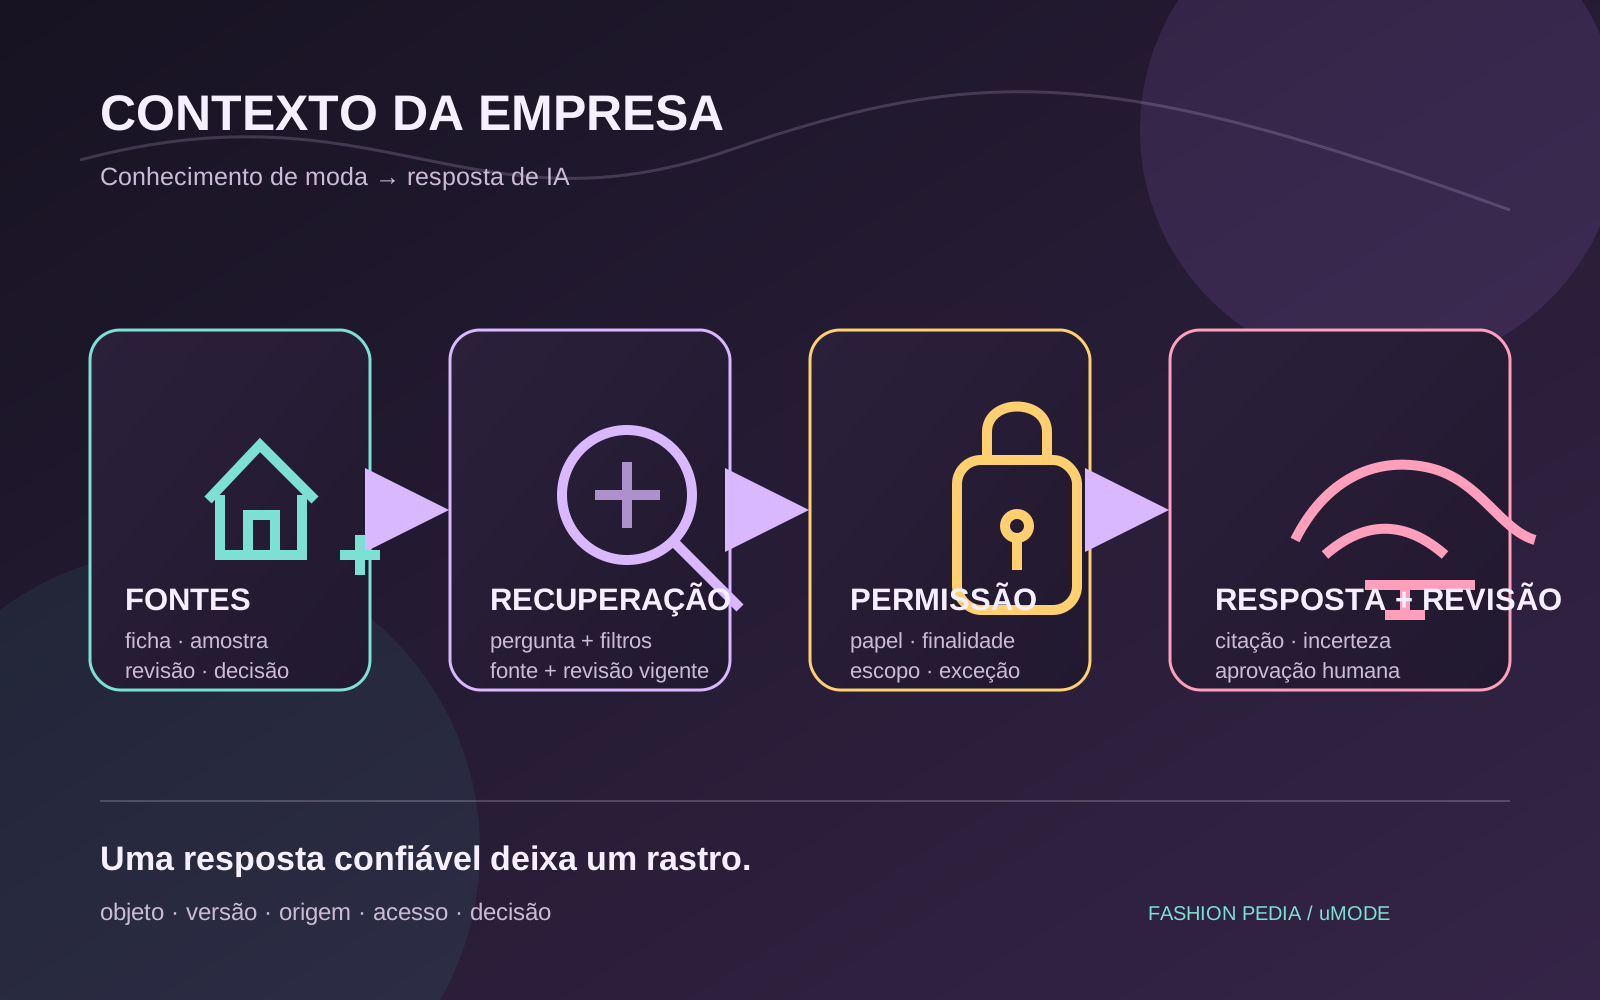
Como dar contexto da empresa à IA. Dar contexto da empresa à IA é transformar conhecimento disperso em informação recuperável, delimitada por fonte, escopo, atualização e permissão. O processo combina uma base de conhecimento confiável, recuperação relevante, instruções claras e avaliação humana — não apenas um prompt mais longo.
Como levar um piloto de IA para produção
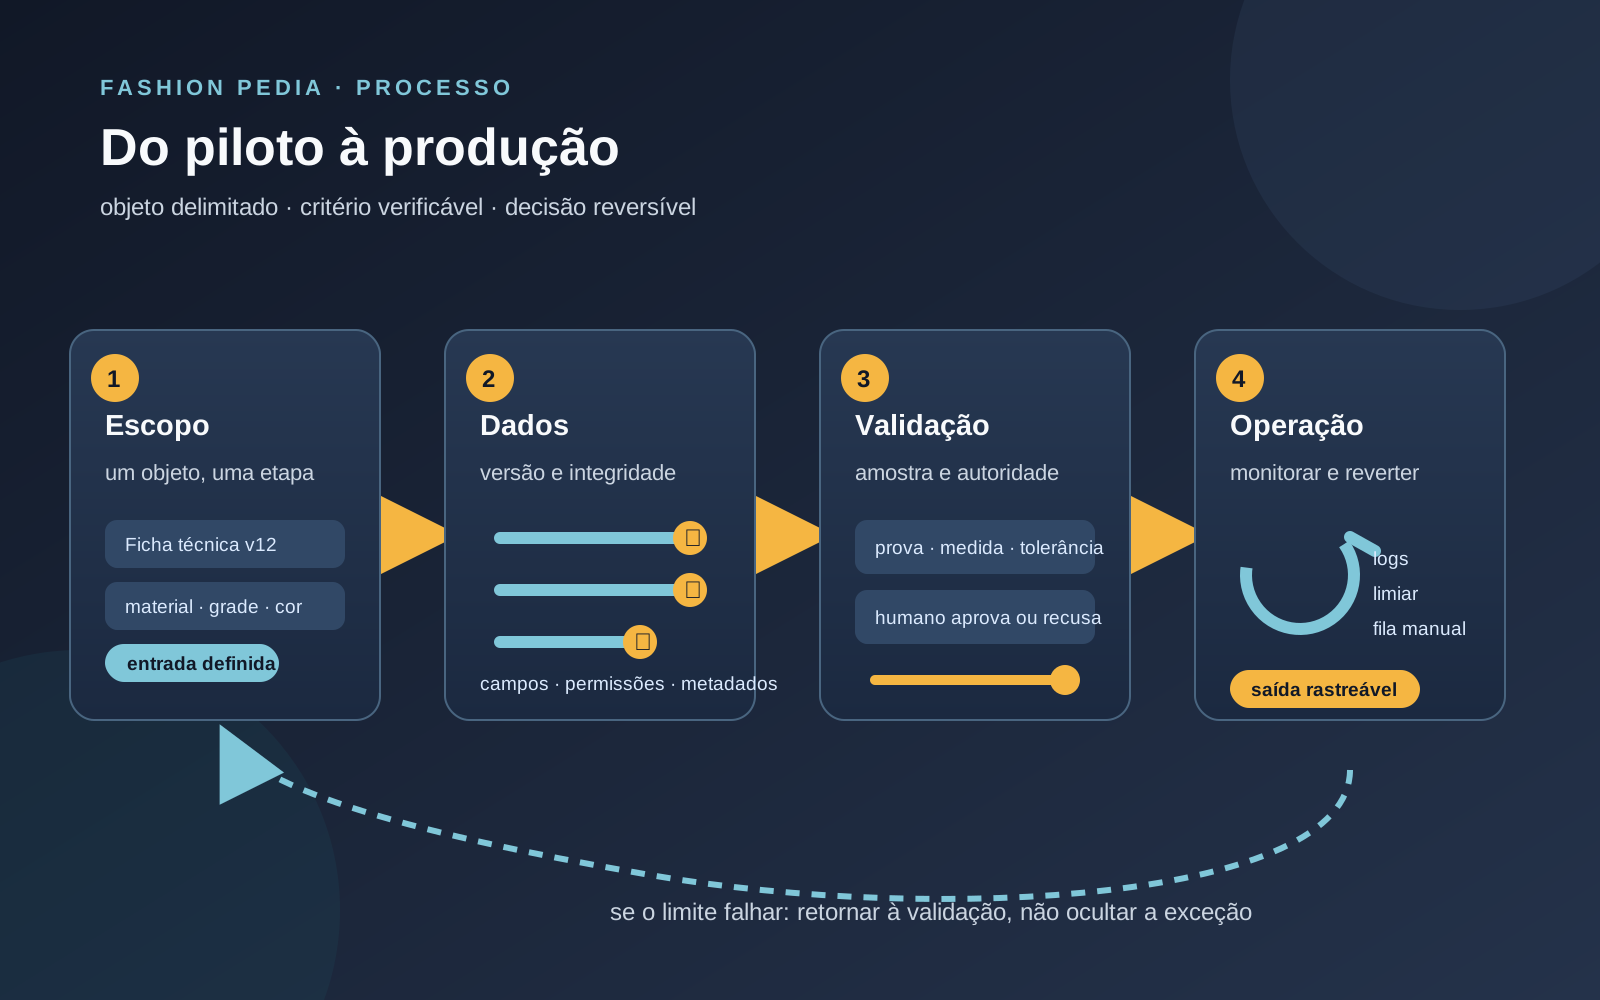
Como levar um piloto de IA para produção. Levar um piloto de IA para produção é converter uma tarefa experimental em um fluxo controlado por objeto, versão, critério de aprovação, responsável e evidência. Na moda, a passagem precisa ligar a ficha técnica, a amostra, o material, a grade, o fornecedor e o pedido a métricas de qualidade e prazo, mantendo uma saída manual quando o sistema não atende ao limite definido.
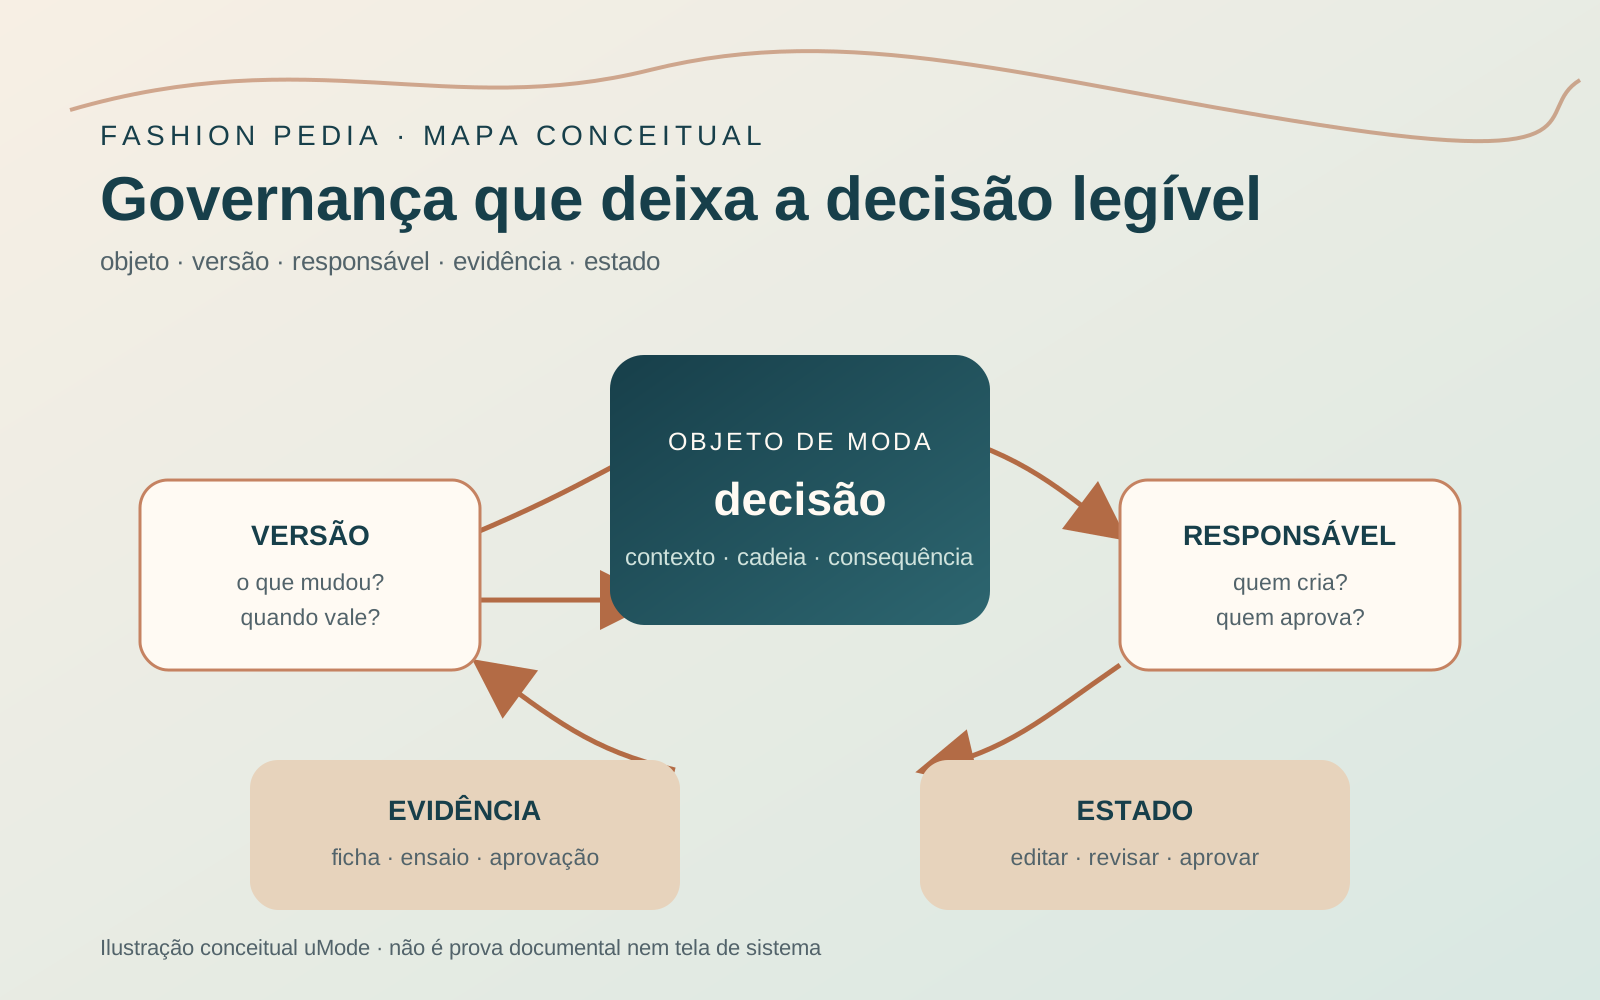
Como estruturar governança de dados de moda
Como estruturar governança de dados de moda. Estruturar governança de dados de moda é organizar objetos, significados, responsáveis, versões, permissões e evidências ao redor das decisões de produto e cadeia. Uma estrutura útil começa por um fluxo crítico, explicita o que precisa ser conhecido em cada etapa e conecta a decisão ao registro que permite conferi-la.
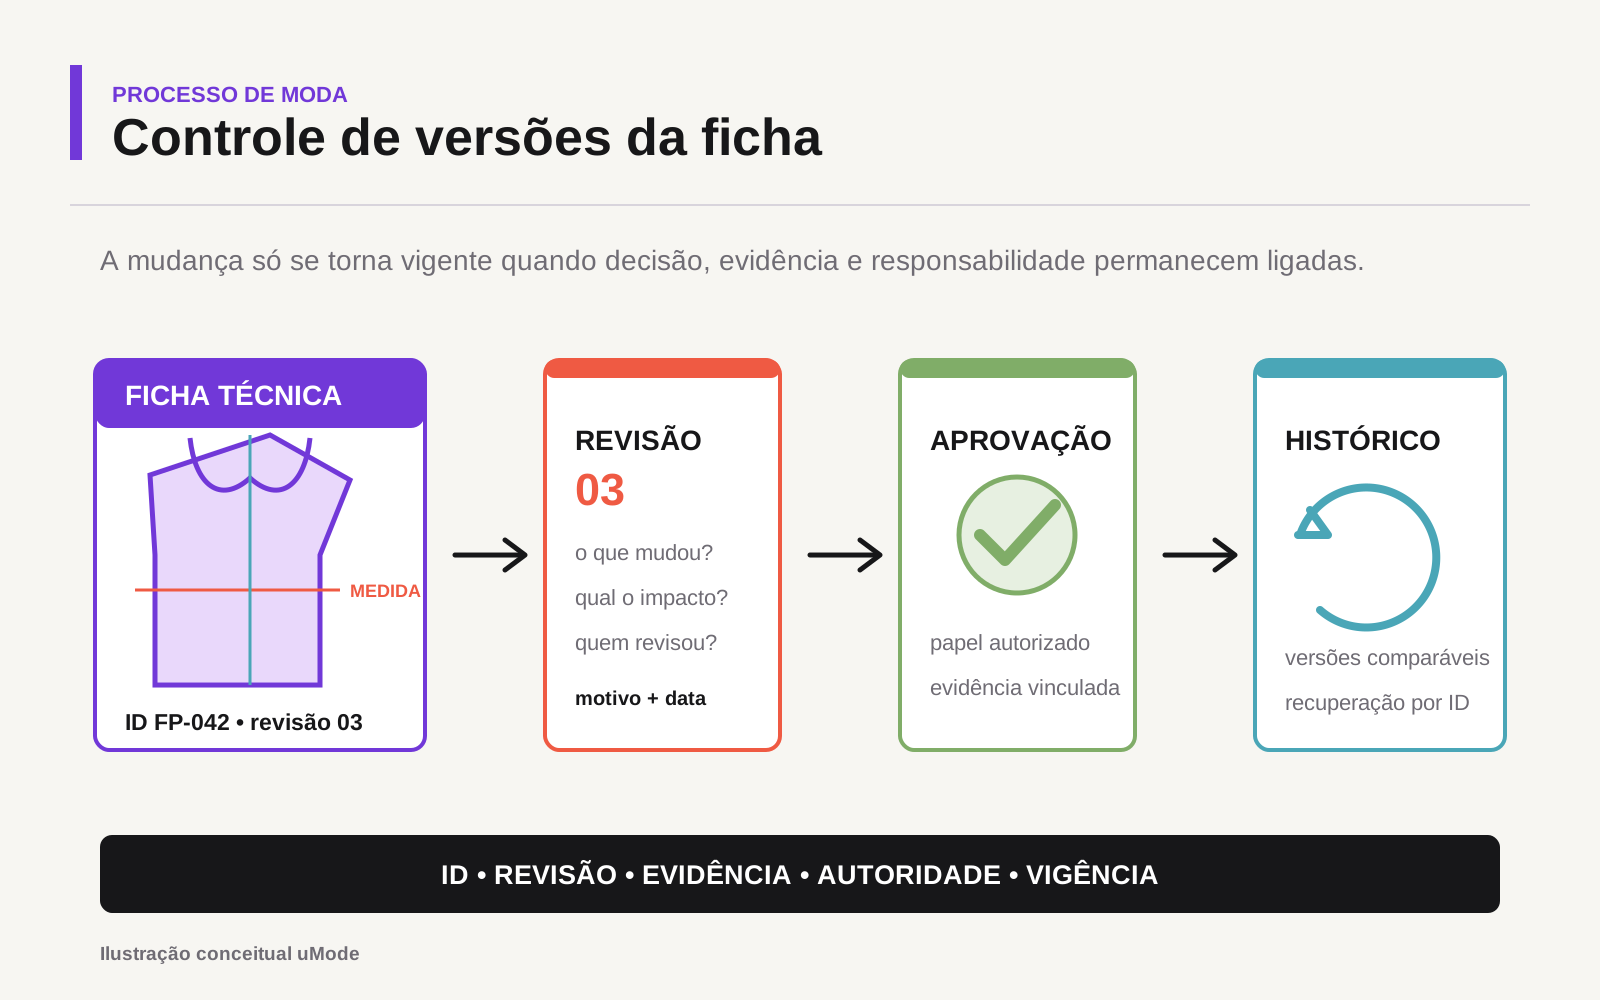
Como controlar versões de ficha técnica
Como controlar versões de ficha técnica. Controlar versões de ficha técnica é registrar cada mudança do produto com identificador, responsável, motivo, estado, aprovação e vigência. O método combina princípios de controle de configuração e de gestão do ciclo de vida do produto com decisões próprias da cadeia de moda.
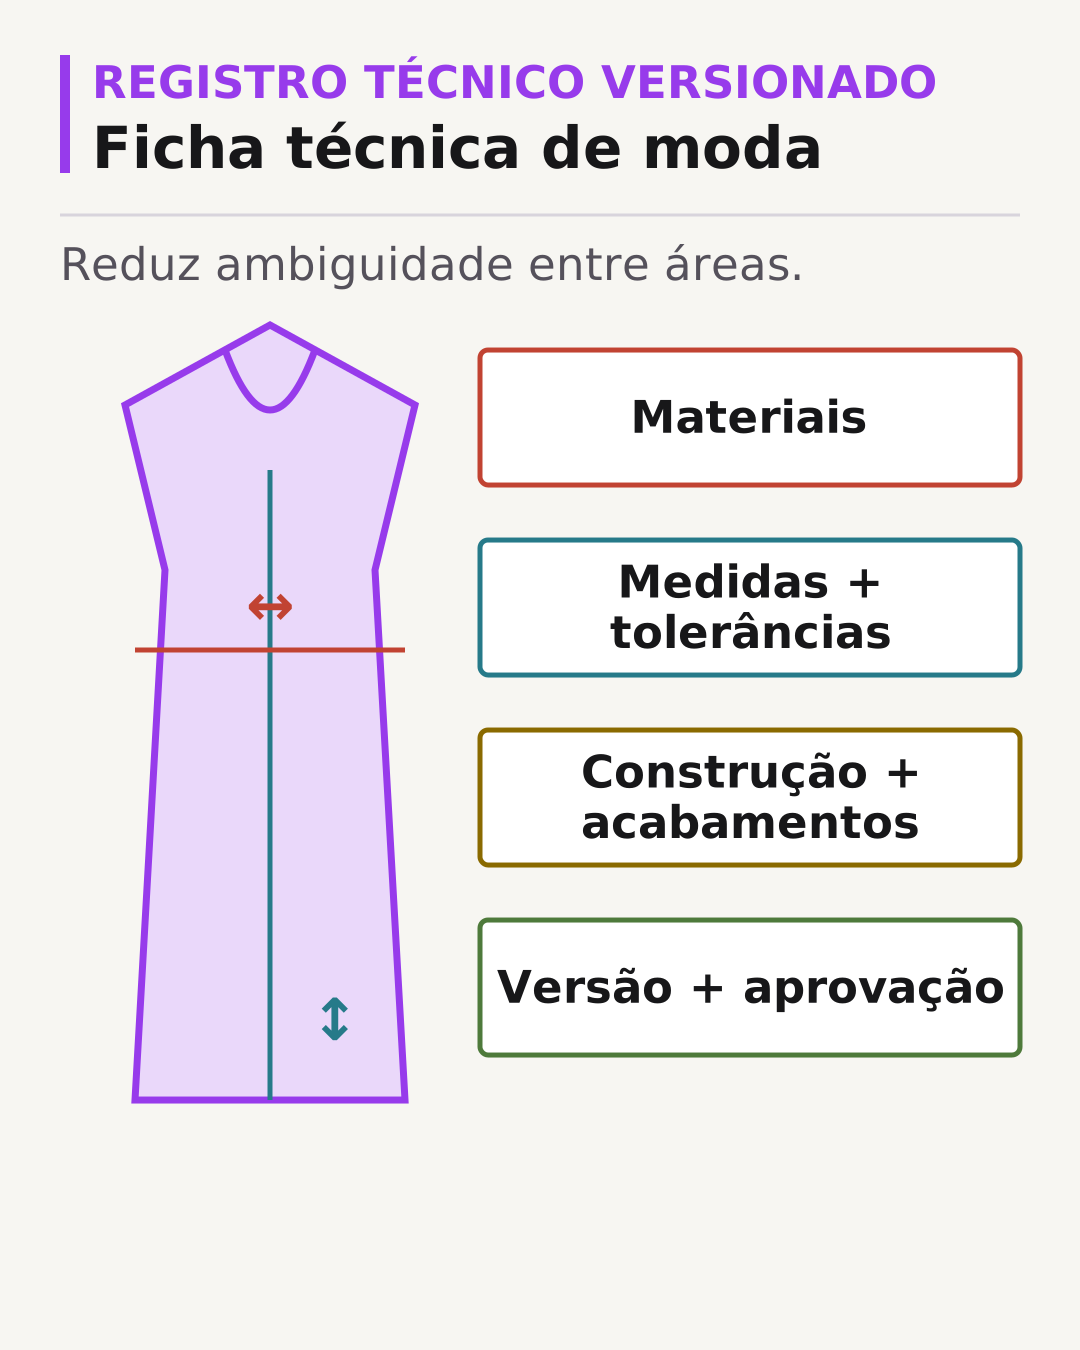
Ficha técnica de produto de moda
A ficha técnica é o conjunto controlado de informações que traduz um produto de moda aprovado em requisitos verificáveis para amostragem e produção. Ela reúne desenhos, materiais, medidas, construção, tolerâncias, identificação, etiquetagem, comentários e histórico de revisão; seu conteúdo varia por categoria, empresa, mercado e estágio.
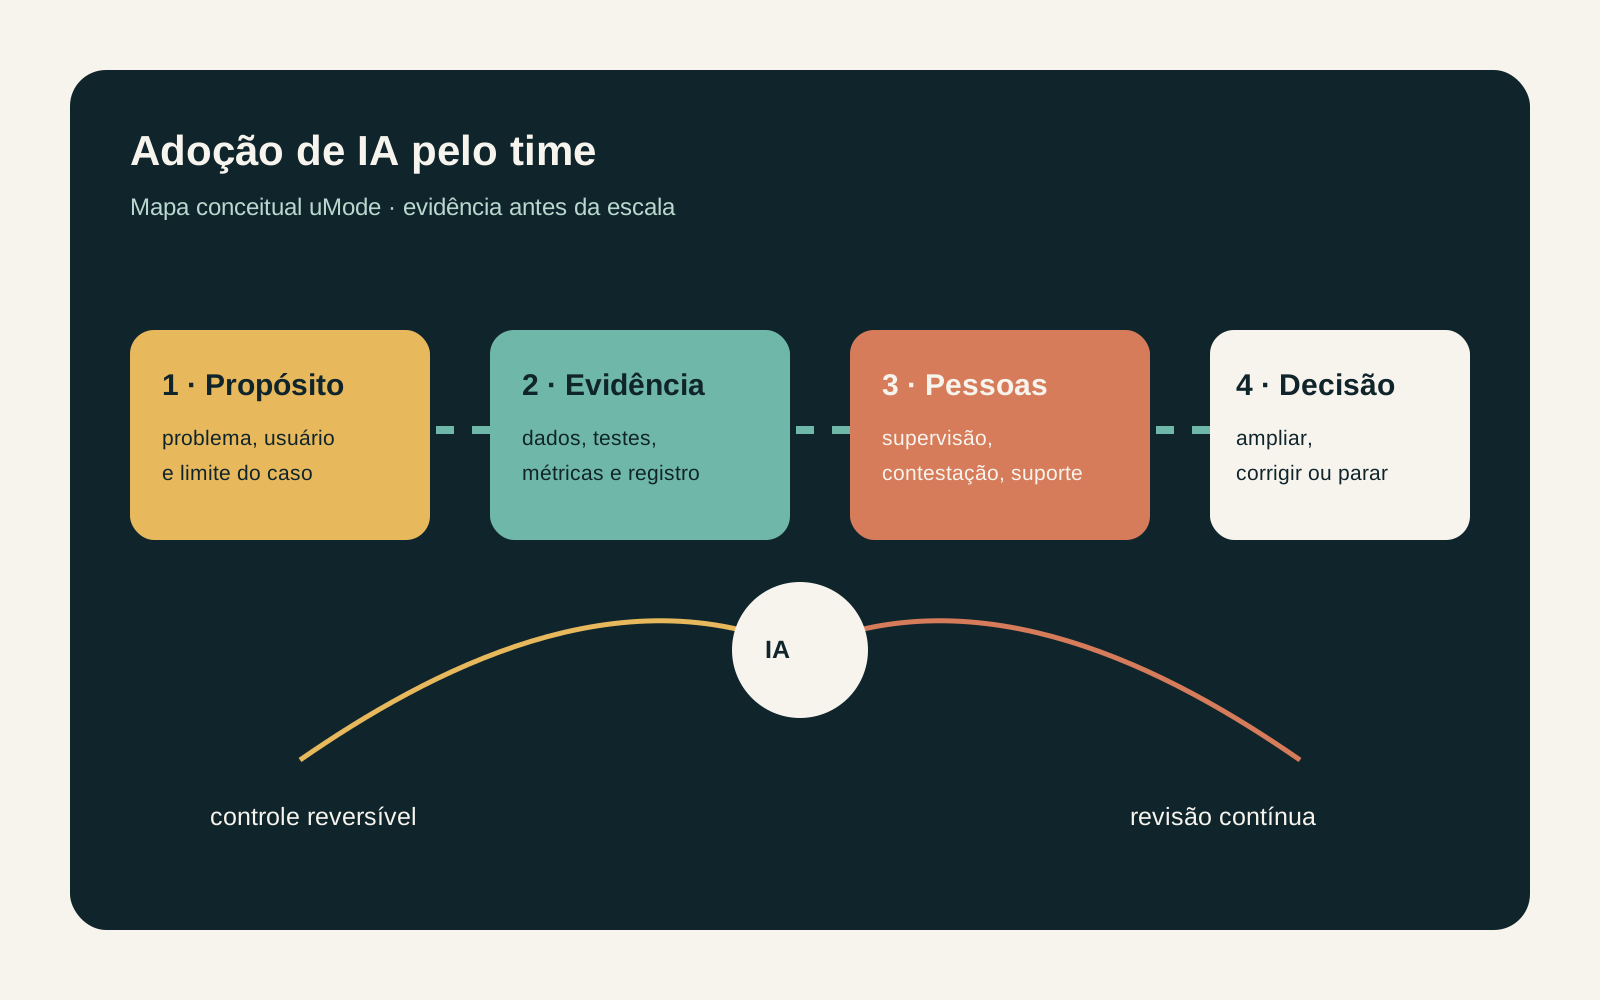
Adoção de IA pelo time
A adoção de IA pelo time transforma curiosidade em capacidade operacional: define tarefas, limites de uso, prática supervisionada, métricas de qualidade e canais para contestar resultados antes que a ferramenta altere decisões reais.
Fontes
- https://www.nist.gov/itl/ai-risk-management-framework
- https://airc.nist.gov/airmf-resources/airmf/5-sec-core/
- https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai
- https://eur-lex.europa.eu/eli/reg/2024/1689/oj
- https://oecd.ai/en/ai-principles
- https://www.gov.uk/government/publications/ai-regulation-a-pro-innovation-approach/white-paper
Quer aplicar isso na sua operação?