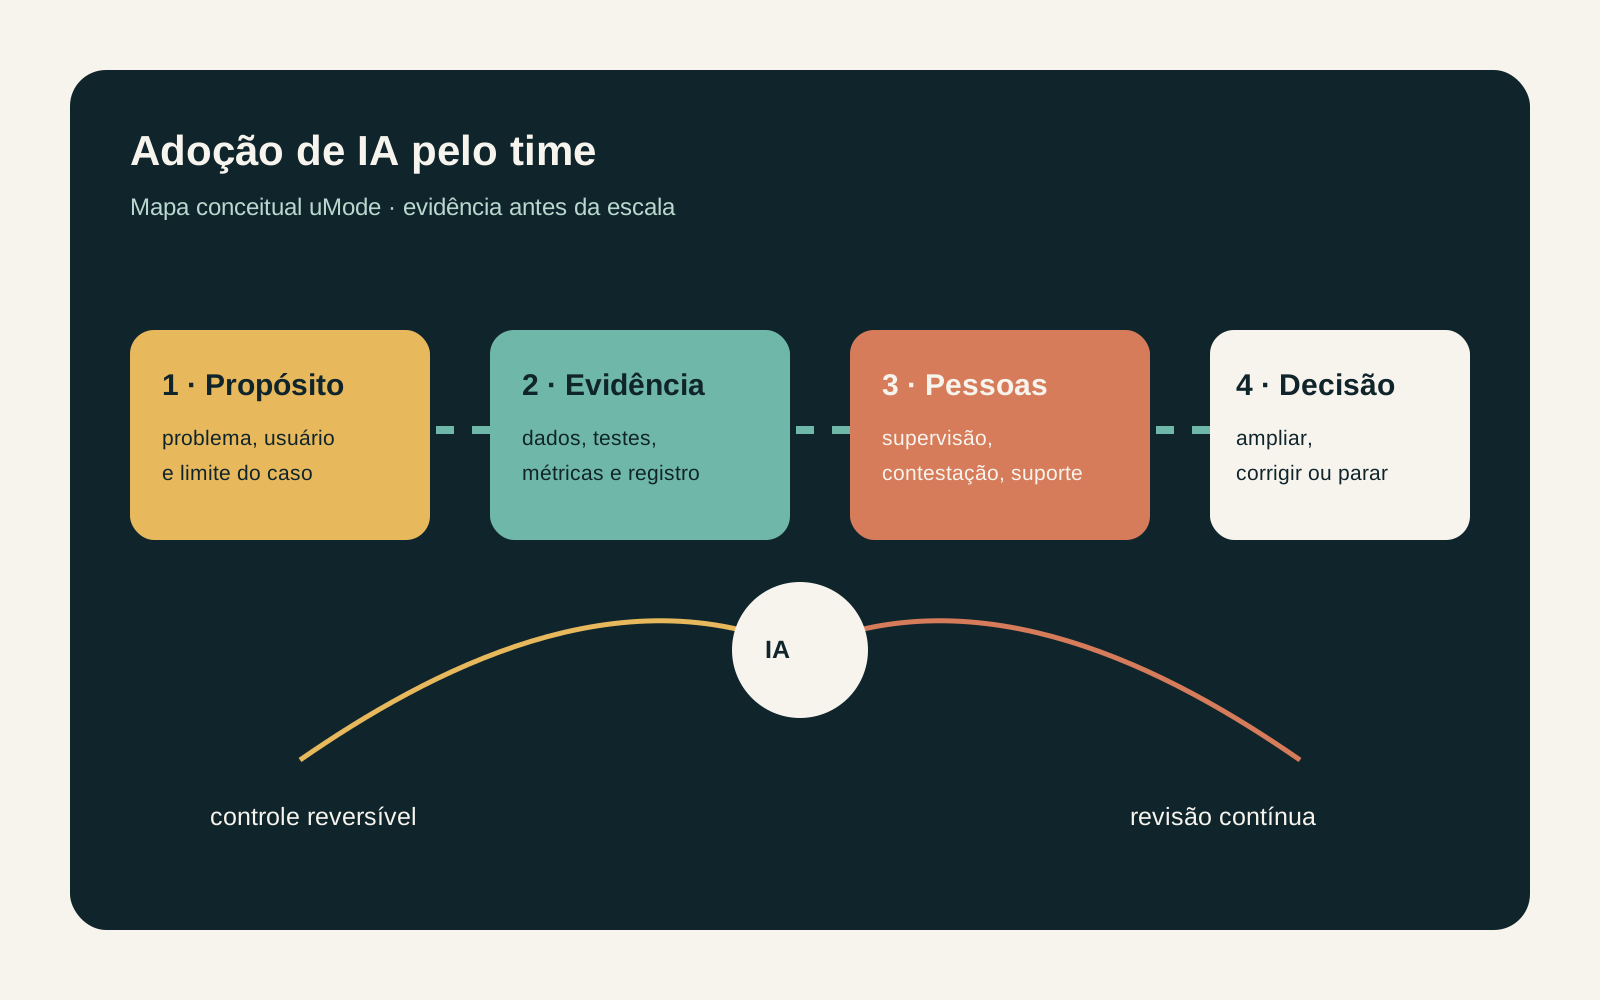
Adoção de IA pelo time
A adoção de IA pelo time transforma curiosidade em capacidade operacional: define tarefas, limites de uso, prática supervisionada, métricas de qualidade e canais para contestar resultados antes que a ferramenta altere decisões reais.
Nesta página
Adoção de IA pelo time não é uma campanha de entusiasmo nem a soma de contas criadas em uma ferramenta. É a capacidade coletiva de reconhecer onde um sistema ajuda, onde introduz risco e que evidência sustenta uma decisão. Em uma equipe de produto, operações ou conteúdo, a pergunta inicial deve ser concreta: qual tarefa muda, para quem, com quais dados e com qual possibilidade de correção? A resposta conecta alfabetização em IA, mudança de processo e supervisão humana sem transformar tecnologia em atalho para responsabilidade.
O que é Adoção de IA pelo time?
Comece com um inventário de tarefas, não com uma lista de funcionalidades. Separe redação, busca, síntese, classificação, recomendação e execução. Para cada tarefa, registre o resultado esperado, a informação permitida, o erro aceitável e a pessoa que decide. Um assistente que sugere variações de descrição pode ter baixo custo de reversão; um sistema que prioriza candidatos, clientes ou fornecedores exige outra camada de controle. A equipe precisa praticar a diferença entre plausibilidade e correção: uma resposta fluente ainda depende de fontes, contexto e conferência.
Uma oficina útil trabalha com três saídas do mesmo caso: uma resposta adequada, uma resposta convincente porém errada e uma resposta que deve ser recusada. O grupo identifica sinais de incerteza, verifica links, remove dados desnecessários e reescreve a solicitação. Esse treino torna pensamento crítico visível. Também dá linguagem para dizer “não sei”, pedir mais contexto ou interromper uma automação sem que isso pareça resistência à inovação.
Quais limites devem existir antes do primeiro uso?
Defina uma matriz simples com quatro colunas: pode usar, pode usar com revisão, não pode inserir e não pode delegar. Nomes, contratos, dados de saúde, credenciais, material inédito e informações de clientes não devem entrar em ferramentas sem autorização explícita. A regra precisa indicar o canal aprovado, o tempo de retenção conhecido e o que fazer quando a ferramenta expõe uma informação. Segurança da informação deixa de ser um aviso genérico quando descreve exemplos que o time encontra na segunda-feira de trabalho.
O líder deve reservar tempo para conferência. Responsabilidade não pode ser empurrada para a pessoa que digitou o pedido: quem define meta, compra a ferramenta e publica o resultado também responde pelo desenho do uso. A orientação pública britânica é útil porque junta segurança, eficácia e proteção no mesmo escopo. Em paralelo, a abordagem da OECD.AI lembra que riscos e privacidade permanecem responsabilidades compartilhadas. Registre quem aprova cada caso, quem pode parar a execução e como uma pessoa afetada contesta o resultado.
Como medir adoção sem premiar uso superficial?
Use uma linha de base anterior à ferramenta. Meça tempo de ciclo, retrabalho, taxa de correção, qualidade percebida, erros encontrados na revisão, incidentes de dados e proporção de casos recusados. Para capacitação, conte exercícios concluídos e não apenas presença em treinamento. Para qualidade, diferencie erro factual, erro de tom, omissão, vazamento e decisão indevida. Para o negócio, compare o resultado da tarefa com a referência anterior e mantenha o mesmo denominador.
Métricas de qualidade precisam ser lidas junto com relatos do time. Uma queda no tempo pode esconder mais retrabalho; mais uso pode refletir pressão, não valor. Faça ciclos quinzenais de demonstração, prática, revisão e ajuste, mantendo exemplos de falhas e decisões aprovadas. Quando o modelo, os dados ou o processo mudar, reabra a avaliação. O Google recomenda infraestrutura robusta e iteração contínua; aplicado ao trabalho diário, isso significa que o grupo precisa de um canal para registrar divergências entre o que foi testado e o que aparece em produção.
A adoção amadurece quando a equipe consegue explicar o uso a uma pessoa nova, questionar uma saída sem medo e escolher uma alternativa manual quando o risco supera o benefício. Essa autonomia é mais valiosa que um índice isolado de utilização: cria memória operacional, melhora o processo e mantém a decisão humana no lugar adequado.
Fatos verificados
- A OECD.AI afirma que a IA traz riscos e que todos os atores devem responder por eles.
Fonte: oecd.ai ↗ - A OECD.AI trata dados e privacidade como temas centrais de política para IA.
Fonte: oecd.ai ↗ - A OECD.AI relaciona IA responsável ao desenvolvimento, uso e governança de sistemas centrados nas pessoas.
Fonte: oecd.ai ↗ - O Regulamento (UE) 2024/1689 diz que alfabetização em IA deve permitir decisões informadas sobre sistemas de IA.
Fonte: eur-lex.europa.eu ↗ - O texto europeu inclui provedores, operadores e pessoas afetadas no alcance da alfabetização em IA.
Fonte: eur-lex.europa.eu ↗ - O guia britânico orienta organizações públicas a usar IA de modo seguro, eficaz e protegido.
Fonte: gov.uk ↗ - As regras de ML do Google priorizam infraestrutura robusta antes de modelos complexos.
Fonte: developers.google.com ↗ - O Google recomenda iterar continuamente e tratar divergências entre treinamento e serviço.
Fonte: developers.google.com ↗ - O AI RMF do NIST cobre desenho, desenvolvimento, uso e avaliação de produtos e sistemas de IA.
Fonte: nist.gov ↗ - O Playbook do NIST alinha sugestões às funções Governar, Mapear, Medir e Gerenciar.
Fonte: airc.nist.gov ↗
Fontes
- https://oecd.ai/en/ai-principles
- https://eur-lex.europa.eu/eli/reg/2024/1689/oj
- https://www.gov.uk/government/publications/ai-playbook-for-the-uk-government
- https://developers.google.com/machine-learning/guides/rules-of-ml
- https://www.nist.gov/itl/ai-risk-management-framework
- https://airc.nist.gov/airmf-resources/playbook/
Quer aplicar isso na sua operação?